L’expertise au service de l’avenir
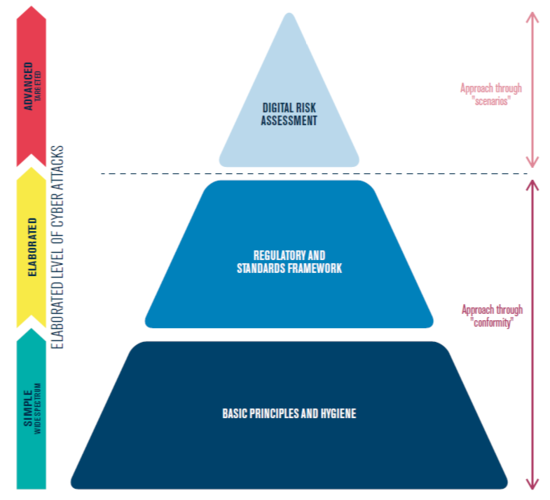
Que vous soyez commerçant, PME ou auto-entrepreneur, une crise informatique peut mettre à mal votre activité et avoir des conséquences financières catastrophiques. Nous proposons une gamme complète d’audits de votre système informatique allant de l’évaluation des pratiques jusqu’aux tests d’intrusion en situation réelle, s’appuyant sur les référentiels MEHARI (CLUSIF), EBIOS/EBIOS RM (ANSSI) et ISO 27001.
Pourquoi faire un audit ?
L’audit est effectué par un expert impartial et indépendant. Le but étant de s’améliorer, il est bien souvent difficile en interne de se remettre en question et tentant de mettre sous le tapis certains sujets considérés comme mineurs ou trop complexes à résoudre. Il est alors difficile de faire avancer vos projets réformistes pour améliorer votre sécurité. Hors ShieldInformatique est une entreprise indépendante et nos experts neutres dans leur jugement vis à vis de votre organisation et de votre infrastructure. Nous serons donc à même d’analyser votre situation et d’évaluer les risques liés à vos pratiques.
Notre objectif au travers d’un audit est de vous aider à identifier vos faiblesses pour créer ensemble une organisation à même d'atteindre vos objectifs. Un audit se déroule généralement en trois phases :
- phase de collecte en vue d'identifier tous les risques.
- phase de confrontation des données collectées et analyse.
- phase de recommandation et la remise d'un document de synthèse des conseils.
En évaluant les dangers qui pèsent sur vos processus de management des risques, de diagnostic et de gestion d'entreprise, il est possible de renforcer votre productivité et votre efficacité au sein de votre entreprise.
Par la suite, nous pouvons vous faire des propositions d’amélioration et vous prodiguer des conseils dans la mise en œuvre de ces propositions.